TecnologiaNew
Aggiornamento ios 27.2 1 iphone: il motivo per cui Cupertino chiede il download
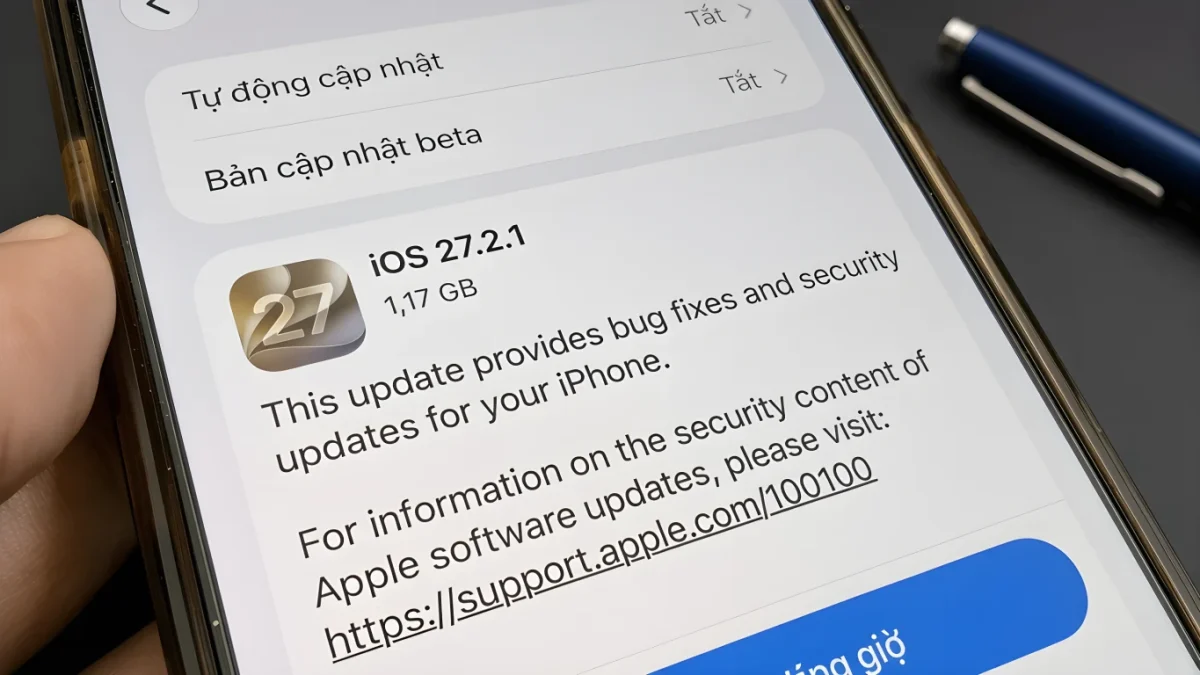
Una nuova build correttiva ha raggiunto i dispositivi della mela morsicata a due sole settimane dal debutto della precedente versione software. La tempestività con cui la casa madre ha avviato la distribuzione globale ha immediatamente attirato l’attenzione degli addetti ai lavori.
Aggiornamento ios 27.2 1 iphone risponde a un’esigenza specifica: bloccare alcune falle critiche scoperte nel protocollo di messaggistica iMessage e nel framework Bluetooth. I difetti consentivano a malintenzionati di inserirsi furtivamente nelle conversazioni di gruppo e ad accessori non autorizzati di connettersi allo smartphone senza richiedere alcuna approvazione da parte del proprietario.
Il rilascio non apporta modifiche all’interfaccia utente né introduce funzioni aggiuntive. L’intero pacchetto è concepito per blindare il sistema operativo prima che le vulnerabilità individuate possano essere sfruttate su larga scala.
La falla nelle chat di gruppo e la lettura non autorizzata
Il punto più delicato dell’intervento riguarda l’applicazione di messaggistica nativa. I tecnici di Cupertino hanno riscontrato due difetti strutturali nel meccanismo di gestione delle conversazioni condivise.
In base a quanto emerso dall’analisi tecnica, un aggressore esterno poteva sfruttare un errore nel flusso di autenticazione per unirsi a chat collettive esistenti. La falla consentiva di intercettare e leggere i messaggi scambiati tra i partecipanti persino prima dell’ingresso formale nella conversazione.
Come riporta Vietnam.vn, l’intervento si è concentrato sulla rimozione del codice vulnerabile e sulla revisione dei processi di convalida delle identità per impedire accessi abusivi alle stanze di comunicazione.
Parallelamente, il pacchetto ha sanato una breccia legata ai permessi di App Intents. Questo difetto concedeva ad applicazioni terze la possibilità di scavalcare le barriere di sicurezza, raggiungendo dati sensibili conservati sulla memoria del dispositivo.
Le vulnerabilità hardware tra Bluetooth, AirPlay e gestione della memoria
La revisione tocca da vicino la gestione dei protocolli di prossimità wireless. Nel modulo CoreUtils era presente una vulnerabilità che permetteva a periferiche Bluetooth dannose di stabilire una connessione diretta con il telefono, bypassando il consenso esplicito dell’utente.
Per neutralizzare il rischio, gli ingegneri hanno irrobustito i controlli di sicurezza e la gestione dello stato dei canali radio. Un problema analogo riguardava AirPlay: la falla permetteva a soggetti non autorizzati di oltrepassare le restrizioni legate al codice numerico di accoppiamento.
Sul piano del funzionamento interno, la release risolve una vulnerabilità di tipo use-after-free, una condizione in cui la memoria allocata continua a essere richiamata dopo il suo rilascio, aprendo la strada alla corruzione della memoria di processo.
| Release software | Ambito principale | Volume degli interventi |
|---|---|---|
| Versione 27.2 | Funzionalità, Apple Intelligence e stabilità generale | Oltre 130 correzioni |
| Versione 27.2.1 | Sicurezza critica (iMessage, Bluetooth, CoreUtils) | Pacchetto mirato su 9 vulnerabilità |
L’estensione dell’intervento all’intero ecosistema
La distribuzione riguarda tutti i modelli a partire da iPhone 11 in avanti, garantendo la copertura di diverse generazioni di telefoni. L’intervento non è rimasto isolato al comparto smartphone, ma è stato sincronizzato su tutte le linee di prodotto hardware.
Secondo quanto spiega CeoTech, su macOS Golden Gate 27.2.1 la revisione completa anche l’azione di blocco sui certificati digitali compromessi eMudhra, impedendo che vengano ritenuti affidabili dagli strumenti operanti tramite riga di comando.
La medesima protezione è stata contestualmente distribuita per gli orologi con watchOS 27.2.1 e per il visore tramite visionOS 27.2.1, estendendo le barriere di protezione a tutti i dispositivi connessi della stessa rete personale.
Come verificare e avviare la procedura di installazione
Per applicare la patch correttiva non occorre attendere la notifica automatica. È sufficiente accedere alle impostazioni di sistema del dispositivo, toccare la voce Generali e proseguire nella sezione dedicata alla verifica del software.
Prima di iniziare il trasferimento dei dati, è consigliabile collegare il telefono a una rete Wi-Fi stabile e verificare che la carica residua della batteria superi la soglia del 50%, oppure mantenere lo smartphone connesso all’alimentatore fino al riavvio conclusivo.
I canali di sviluppo proseguiranno ora i test dedicati alla prima beta di iOS 27.3, mentre questa versione ponte rimarrà il riferimento per la sicurezza quotidiana dei modelli supportati.
Avete già riscontrato anomalie nelle notifiche o nelle connessioni Bluetooth prima di completare questa installazione?
 1
 2
 3
 4
