NotizieNew
Allarme bomba scuole da quale indirizzo arrivata email: spunta il server che nessuno si aspettava
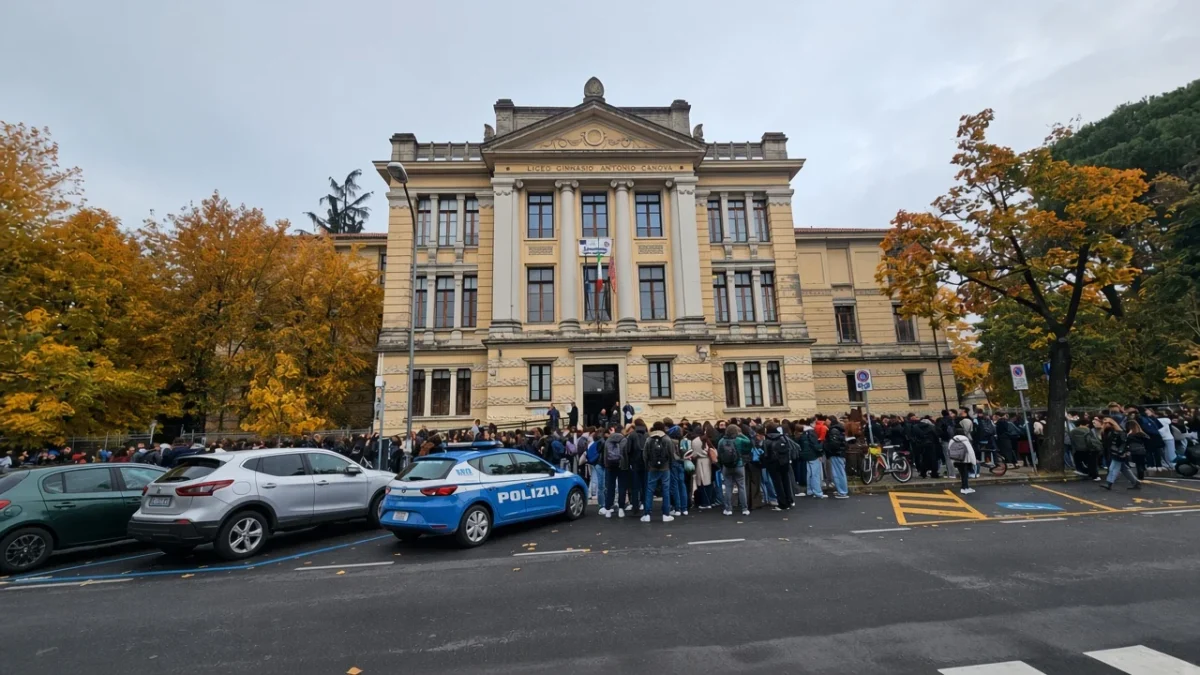
Migliaia di aule vuote, studenti radunati nei cortili e controlli serrati degli artificieri hanno scosso le scuole di tutta la penisola. Davanti a questa improvvisa ondata di panico che ha mobilitato forze dell’ordine e dirigenti, la domanda investigativa centrale sull’allarme bomba scuole da quale indirizzo arrivata email ha trovato una prima, sorprendente traccia nei tabulati telematici.
Il messaggio minatorio partito alle ore 10:00 è stato recapitato da una casella ben precisa: [email protected]. Si tratta di una casella riconducibile al dominio della Dayeh University, un ateneo che si trova a Taiwan, con un codice identificativo che apparentemente rimanda a una matricola studentesca della struttura asiatica.
La scoperta del recapito asiatico, però, non chiude affatto la vicenda: come ha potuto un singolo account estero paralizzare quasi seimila complessi scolastici italiani in pochi minuti?
La firma delirante e il testo della minaccia inviata a 6.000 istituti
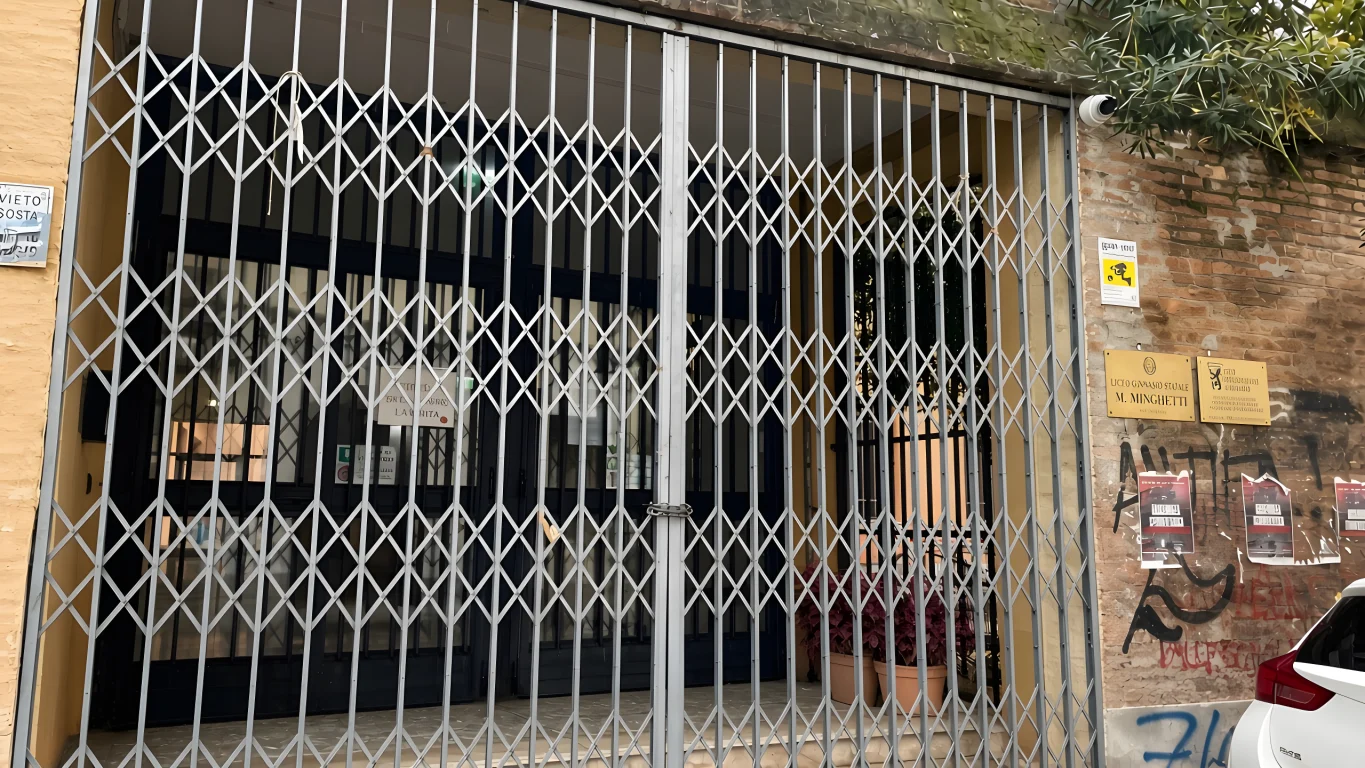
Il messaggio ha fatto scattare l’evacuazione immediata in istituti di ogni ordine e grado, dal Veneto alla Sardegna, passando per Roma e l’Umbria. Come riporta Il Gazzettino, a Padova sono stati presi di mira ben 880 plessi scolastici, tra cui il Cornaro, il Tito Livio, il Belzoni e il Severi, costringendo prefettura, questura e carabinieri a verifiche a tappeto con unità cinofile antiesplosivo.
Il mittente ha utilizzato parole destinate a generare il massimo scompiglio, rivendicando un’identità fittizia già comparsa in recenti allerte aeree:
«Questo è Mikhail Andropov, leader del Vilayat di Misoginistan. Siamo venuti per annientarvi. Metteremo in atto un genocidio contro gli italiani. Ho appena lasciato nel vostro edificio, all’interno di un sacchetto di plastica, un potente ordigno esplosivo con innesco a distanza. L’ho posizionata in modo tale che l’onda d’urto si propaghi in tutto l’edificio. Di voi rimarranno solo ossa».
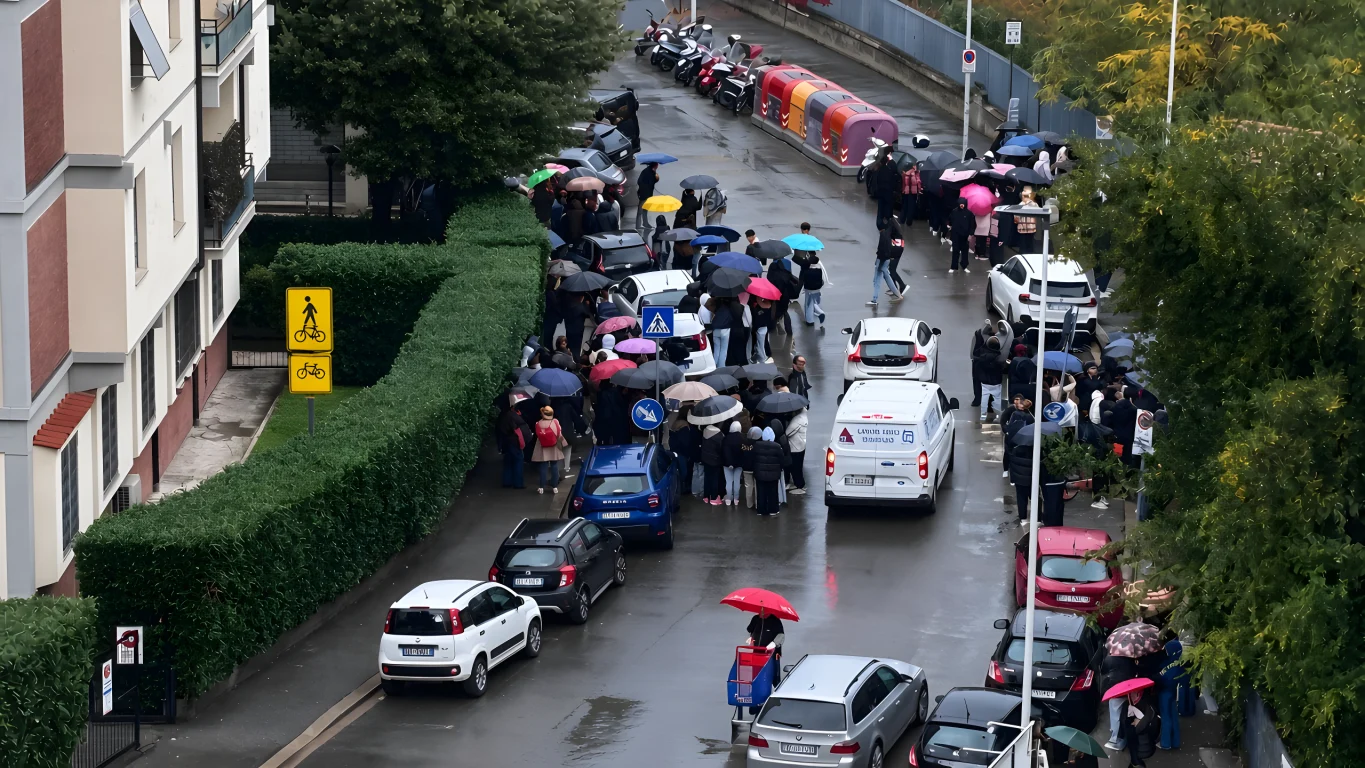
Nonostante l’assurdità del testo, i protocolli di sicurezza hanno imposto l’uscita in strada di decine di migliaia di allievi. Le ispezioni hanno dato tutte esito negativo: nessun ordigno è mai stato introdotto negli edifici.
La pista di Taiwan e il nodo delle reti schermate
La presenza del dominio universitario taiwanese non indica necessariamente che l’autore materiale si trovi fisicamente nell’isola asiatica. Gli analisti informatici spiegano che potrebbe trattarsi di una casella violata, di credenziali sottratte o di un abuso dei server accademici per veicolare comunicazioni di massa senza farsi intercettare subito dai filtri antispam.
In un’analisi raccolta da Fanpage, Paolo Dal Checco, esperto di cybersecurity e informatico forense, ha chiarito quali elementi tecnici siano a disposizione degli inquirenti:
«Da un messaggio di posta elettronica si possono ricavare due tipi di informazioni. Il primo è quello che deriva dall’analisi del messaggio stesso così come è stato ricevuto. Analizzando le intestazioni è possibile infatti ricostruire, oltre al transito che ha percorso il messaggio, anche alcuni dettagli del sistema che lo ha inviato».
C’è poi il capitolo dei nodi di collegamento. Chi orchestra azioni di disturbo su questa scala difficilmente naviga con la propria linea domestica: ricorre solitamente a reti Tor o a servizi commerciali di VPN per schermare il proprio vero indirizzo IP di partenza.
Cosa rivelano le intestazioni tecniche del messaggio
L’esame forense della posta elettronica permette di ricostruire la catena dei server che hanno processato la spedizione prima che approdasse nelle caselle istituzionali dei dirigenti scolastici.
| Dato analizzato | Cosa consente di scoprire | Criticità tecnica |
|---|---|---|
| Header di posta | Percorso dei server intermedi e timestamp | Possibili mascheramenti a monte |
| Indirizzo IP del mittente | Punto di connessione originario | Spesso schermato da circuiti VPN |
| Log del provider VPN | Identità reale dell’utente collegato | Richiede rogatorie internazionali |
Anche di fronte all’utilizzo di una rete virtuale privata, la polizia postale può attivare i canali giudiziari per richiedere ai fornitori dei servizi telematici la documentazione delle sessioni attive al momento dell’invio massivo.
Nelle prossime ore le forze dell’ordine e gli specialisti della sicurezza informatica intensificheranno i contatti di cooperazione internazionale con le autorità di Taiwan per analizzare i registri del server universitario ed escludere ogni ulteriore tentativo di disservizio.
Ritenete che le procedure di evacuazione automatica debbano cambiare davanti a comunicazioni anonime con evidenti anomalie informatiche?
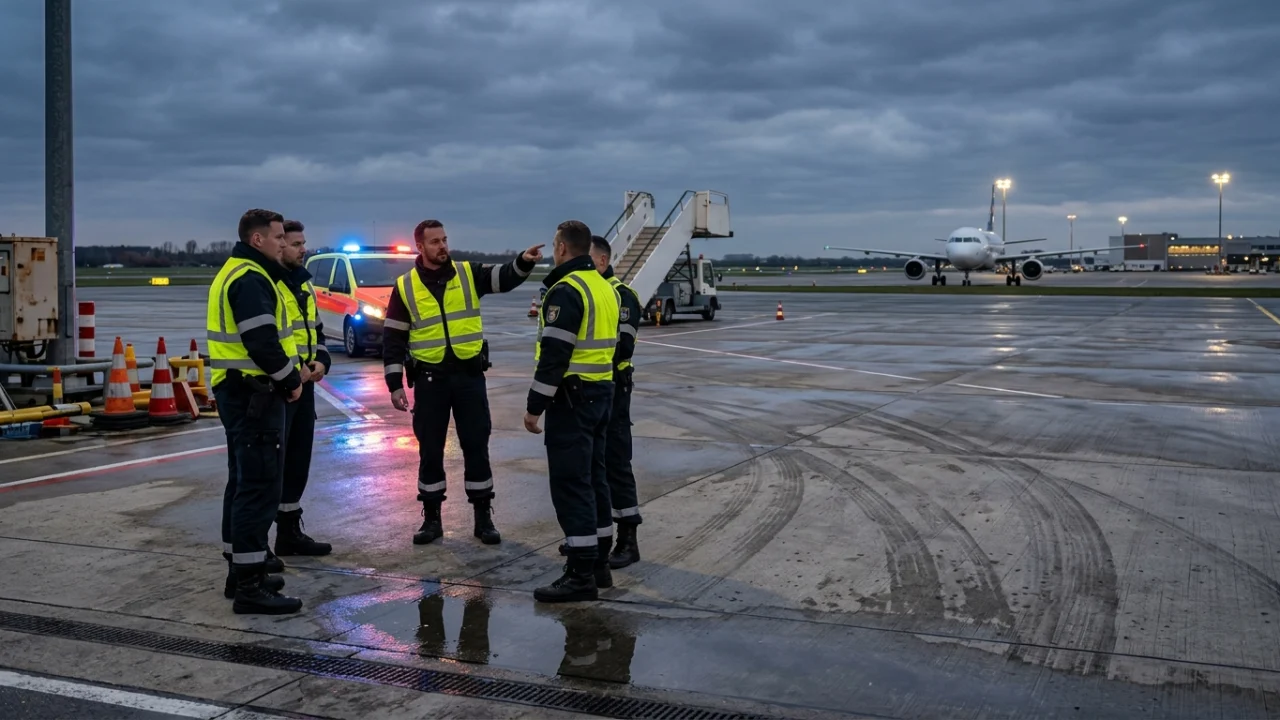
Foto: Allarme bomba
 1
 2
 3
 4