TecnologiaNew
Truffe online, parla un hacker: il metodo con cui scopre tutto senza bucare i computer
Nel senso comune, l’incursione informatica evoca schermate nere, password violate a colpi di codice e archivi segreti espugnati nel cuore della notte. La realtà quotidiana delle violazioni digitali, tuttavia, poggia su dinamiche molto meno cinematografiche e decisamente più accessibili.
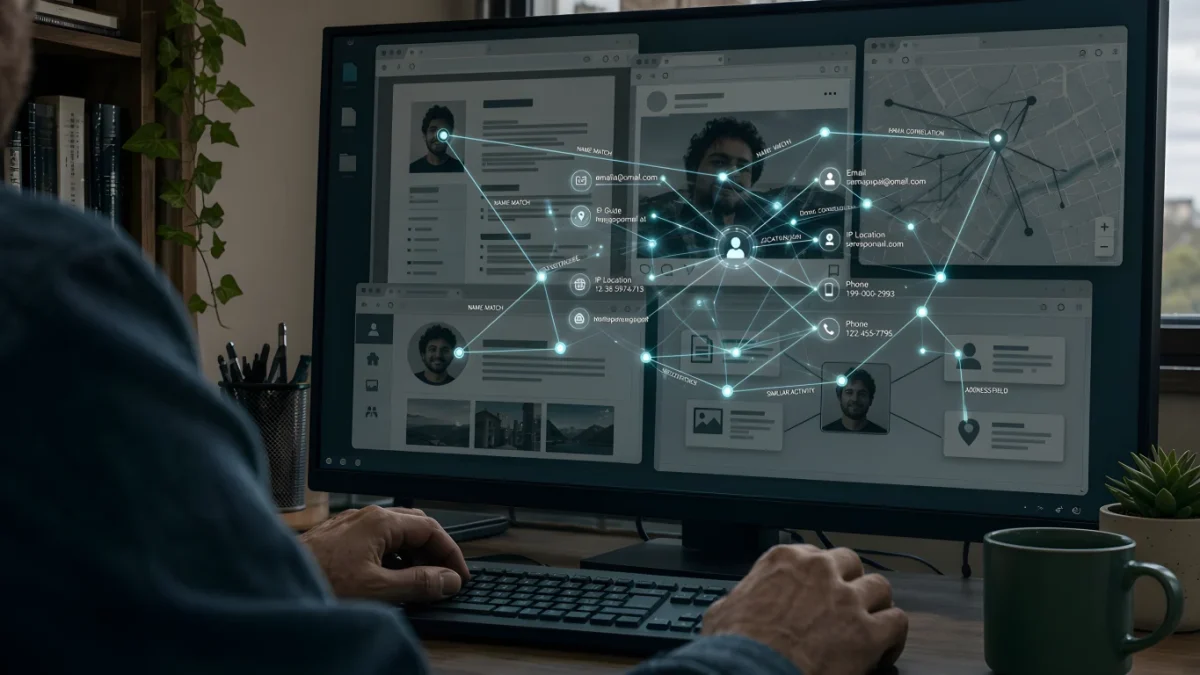
In una testimonianza raccolta da Primonumero, un operatore informatico di circa trent’anni, indicato con la lettera X, spiega che per tracciare il profilo di una persona non serve quasi mai forzare un dispositivo. Il metodo impiegato è l’OSINT, ovvero l’Open Source Intelligence: la ricerca e l’incrocio metodico di dati già pubblici che gli utenti hanno disseminato nel tempo, come vecchi curriculum, immagini archiviate, documenti istituzionali o account social dimenticati.
Mettendo insieme tessere apparentemente innocue, chi opera sul web riesce a ricomporre l’intera quotidianità del bersaglio. Ma come fa un archivio pubblico a trasformarsi in una trappola capace di svuotare un conto corrente o rovinare una reputazione?
La trappola dell’OSINT e i rischi per gli utenti comuni
La convinzione diffusa di non essere figure di rilievo pubblico alimenta un senso di sicurezza ingannevole. Molti ritengono che le proprie informazioni non abbiano alcun valore di mercato. La vulnerabilità, invece, scaturisce dal quadro complessivo che emerge collegando le singole tracce.
I dati raccolti tramite fonti aperte alimentano attacchi di ingegneria sociale e phishing mirato. Un messaggio truffaldino che cita il vero datore di lavoro, la banca di riferimento o un servizio in abbonamento regolarmente sottoscritto azzera le diffidenze della vittima. L’interlocutore non deve conoscere ogni dettaglio privato: gli basta disporre di elementi sufficienti a risultare credibile al primo impatto.
Questo meccanismo alimenta anche il fenomeno del doxxing. Si tratta della diffusione non autorizzata di dati personali con lo scopo di intimidire o esporre pubblicamente qualcuno. In determinati ambienti della rete operano soggetti che agiscono da punitori digitali, prendendo di mira autori di comportamenti controversi o abusi accertati. Pubblicando nomi, luoghi di studio e sedi di lavoro, la pressione psicologica esce dallo schermo e travolge le relazioni reali della persona colpita.
«Non sempre c’è un sistema da bucare. Molte volte vengono semplicemente raccolte informazioni che le persone hanno lasciato in giro senza preoccuparsi troppo di chi potrebbe trovarle».
I tre canali che hanno trasformato il cybercrime
L’evoluzione tecnologica ha profondamente modificato il profilo di chi opera in rete. Se nei primi anni Duemila muoversi tra i sistemi richiedeva una solida formazione da autodidatta, il panorama attuale è accessibile a una platea vastissima. Secondo X, la trasformazione è guidata da tre fattori strutturali:
- La diffusione delle guide: su piattaforme come YouTube o GitHub sono disponibili spiegazioni dettagliate per individuare le falle dei siti web.
- I software preimpostati: non è più indispensabile saper programmare, poiché esistono pacchetti pronti dedicati all’analisi delle vulnerabilità informatiche.
- Il mercato nero sul Dark Web: i malware possono essere noleggiati o acquistati senza dover scrivere alcuna riga di codice.
La possibilità di comprare un virus su commissione ha moltiplicato i tentativi di estorsione, abbassando la soglia tecnica necessaria per condurre un’offensiva online.
Disservizi, rivendicazioni e attacchi alle infrastrutture
La medesima prudenza interpretativa serve di fronte ai malfunzionamenti che colpiscono i portali istituzionali. Quando un sito pubblico diventa irraggiungibile, non significa che i database siano stati penetrati. Spesso si tratta di attacchi DDoS (Distributed Denial of Service), offensive pensate unicamente per saturare i server con un traffico anomalo di richieste e provocare rallentamenti temporanei.
Allo stesso modo, i messaggi di rivendicazione diffusi su canali telematici come Telegram richiedono riscontri forensi prima di essere considerati prove certe di esfiltrazione. Bisogna verificare l’autenticità dei documenti, la loro effettiva riservatezza e il reale collegamento con l’ente preso di mira.
Quando l’intrusione avviene realmente, il livello di allarme coinvolge gli apparati giudiziari antimafia. Come riporta Il T Quotidiano, la Procura di Trento ha aperto un fascicolo per accesso abusivo a sistema informatico in seguito all’attacco contro la società Bbt Se, impegnata nella realizzazione del tunnel di base del Brennero. L’episodio ha interessato un server esterno da 812 Gb di dati tecnici e amministrativi destinati agli affidatari italiani, spingendo gli inquirenti ad affidare le verifiche alla polizia postale per chiarire la matrice dell’incursione.
La linea di confine tra difesa ed etica digitale
Conoscere le tecniche di attacco resta il presupposto operativo per proteggere qualsiasi perimetro aziendale o governativo. La separazione tra un operatore legittimo e un criminale informatico non risiede negli strumenti tecnici impiegati, ma nelle autorizzazioni possedute, nelle finalità dell’azione e nel rispetto della legge.
Per la cittadinanza, la tutela quotidiana non richiede competenze avanzate di programmazione. Bastano accorgimenti di base: attivare l’autenticazione a due fattori, non replicare la medesima chiave d’accesso su servizi differenti e rimuovere i vecchi dati anagrafici lasciati depositati su siti dismessi.
Nei prossimi mesi le autorità inquirenti e i tecnici di sicurezza informatica continueranno a monitorare i canali clandestini per verificare la circolazione delle informazioni sottratte alle infrastrutture critiche e contrastare le truffe mirate basate sui dati aperti.
Quali precauzioni adottate per proteggere i vostri vecchi profili e limitare le informazioni personali visibili online?
 1
 2
 3
 4
