NotizieNew
Viminale convoca l’intelligence: la stretta decisa per blindare i servizi essenziali
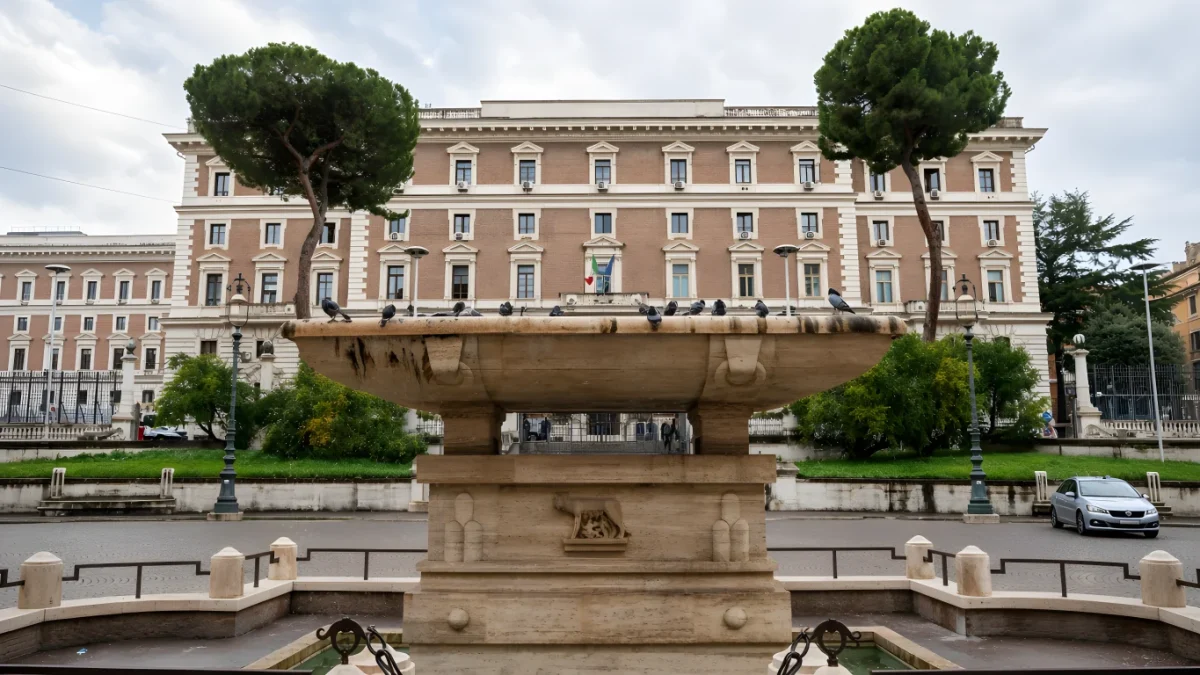
Un confronto durato poco meno di due ore ha riunito al Viminale il Ministro dell’Interno Matteo Piantedosi, i vertici di tutte le forze di polizia, i vertici dell’intelligence e i delegati dell’Agenzia per la Cybersicurezza Nazionale. Sul tavolo del Comitato per l’Ordine e la Sicurezza c’è stata l’impennata di minacce informatiche e sabotaggi che hanno preso di mira il Paese nelle ultime settimane.
La risposta operativa concordata prevede l’attivazione immediata di protocolli più rigidi per schermare i gangli vitali dell’economia e dei servizi: le reti di istituti bancari, i sistemi del trasporto pubblico, la pubblica amministrazione, le aziende che distribuiscono generi di prima necessità e persino le connessioni domestiche. Il piano punta inoltre ad arginare il panico collettivo generato da finti allarmi e a monitorare la propaganda sui social network, per la quale si valutano limitazioni specifiche anche con lo sguardo rivolto alle elezioni politiche previste nel 2027.
La riunione ha dovuto fare i conti con un quadro d’allerta che non riguarda più soltanto le banche dati statali, ma la vita quotidiana dei cittadini. Come ricostruito nel servizio di TGLA7, la strategia delle incursioni punta a colpire la logistica e a diffondere insicurezza attraverso falsi allarmi coordinati.
I numeri del report ACN e i 45.000 bersagli individuati
L’urgenza del tavolo romano poggia su dati tecnici precisi. L’Agenzia per la Cybersicurezza Nazionale ha tracciato una mappa dettagliata della vulnerabilità del sistema informatico italiano, evidenziando come la pressione digitale sia ormai costante.
| Parametro monitorato | Dati censiti da ACN |
|---|---|
| Asset e servizi digitali a rischio rilevati | Quasi 45.000 |
| Sistemi e infrastrutture potenzialmente compromessi | Oltre 3.200 |
| Volume di dati rivendicato nell’incursione DIA | Oltre 220 megabyte |
Le indicazioni emerse dal vertice italiano verranno portate al tavolo europeo convocato dall’Europol all’Aia. Nei Paesi Bassi i rappresentanti delle polizie dei 27 Stati membri dell’Unione Europea lavoreranno alla definizione di una risposta condivisa contro le azioni di sabotaggio cibernetico.
«La guerra ibrida minaccia ospedali e market, servono investimenti»
Questa la presa di posizione del Ministro della Difesa Guido Crosetto, che ha richiamato l’attenzione sulla necessità di destinare risorse adeguate alla protezione di strutture sanitarie e catene distributive alimentari.
Il caso DIA, la firma Weykofa e le inchieste giudiziarie
Nelle stesse ore del vertice è rientrata l’emergenza legata all’azione rivendicata da un sedicente pirata informatico noto con lo pseudonimo di Weykofa. L’hacker sosteneva di aver sottratto oltre 220 megabyte di dati riservati dai sistemi della Direzione Investigativa Antimafia.
I controlli svolti dagli investigatori hanno chiarito che l’intrusione ha riguardato esclusivamente l’interfaccia pubblica del sito web istituzionale. Nessun documento legato alle indagini giudiziarie o agli archivi riservati è stato violato o trafugato. La magistratura prosegue comunque gli accertamenti con un coordinamento stretto tra Antimafia e Antiterrorismo.
La Procura di Roma ha aperto un fascicolo per procurato allarme, ipotizzando i reati di accesso abusivo a sistema informatico e minacce. A Milano il lavoro dei pubblici ministeri si concentra sui falsi allarmi bomba che hanno preso di mira i voli aerei, configurando l’ipotesi di reato di pubblica intimidazione.
La linea di Tajani al G7 e la replica dell’Ambasciata russa
La questione della sicurezza informatica si intreccia direttamente con la diplomazia internazionale. Il ministro degli Esteri Antonio Tajani ha annunciato l’intenzione di chiedere una reazione congiunta tra i partner internazionali in occasione del G7 di Parigi. Secondo quanto riferito da La Milano, il titolare della Farnesina ha voluto mantenere una precisa distinzione tra l’operato dei singoli gruppi e i governi esteri.
Il ministro ha spiegato la posizione dell’esecutivo:
«Ho sempre parlato di hacker filorussi, non di attacchi da parte di hacker del governo di Mosca. Io sono sempre corretto, mai detto governo Mosca»
Tajani ha poi aggiunto: «Siamo pronti a respingerli. Non ci lasciamo intimidire. Un conto sono gli hacker filorussi, un conto è se c’è una regia di un Paese straniero. Che gli hacker siano filorussi è scontato, tutto ci porta a guardare a Est, ma bisogna vedere quali sono esattamente le responsabilità».
Dall’altra parte è arrivata la replica dell’Ambasciata russa a Roma. Attraverso i propri canali social, la sede diplomatica ha definito la ricostruzione delle intrusioni come un «vaudeville tragicomico sulla minaccia degli hacker filorussi» ai danni di esponenti istituzionali italiani, respingendo ogni addebito e qualificando la vicenda come una «falsità».
I protocolli concordati al Viminale entreranno nella fase operativa con controlli dedicati sulle reti della grande distribuzione e dei trasporti, mentre all’Aia si cercherà l’intesa tra i Paesi dell’Unione Europea per una barriera difensiva comune.
Ritenete che le misure adottate per proteggere banche, supermercati e trasporti siano sufficienti a garantire la continuità dei servizi quotidiani?
 1
 2
 3
 4
